
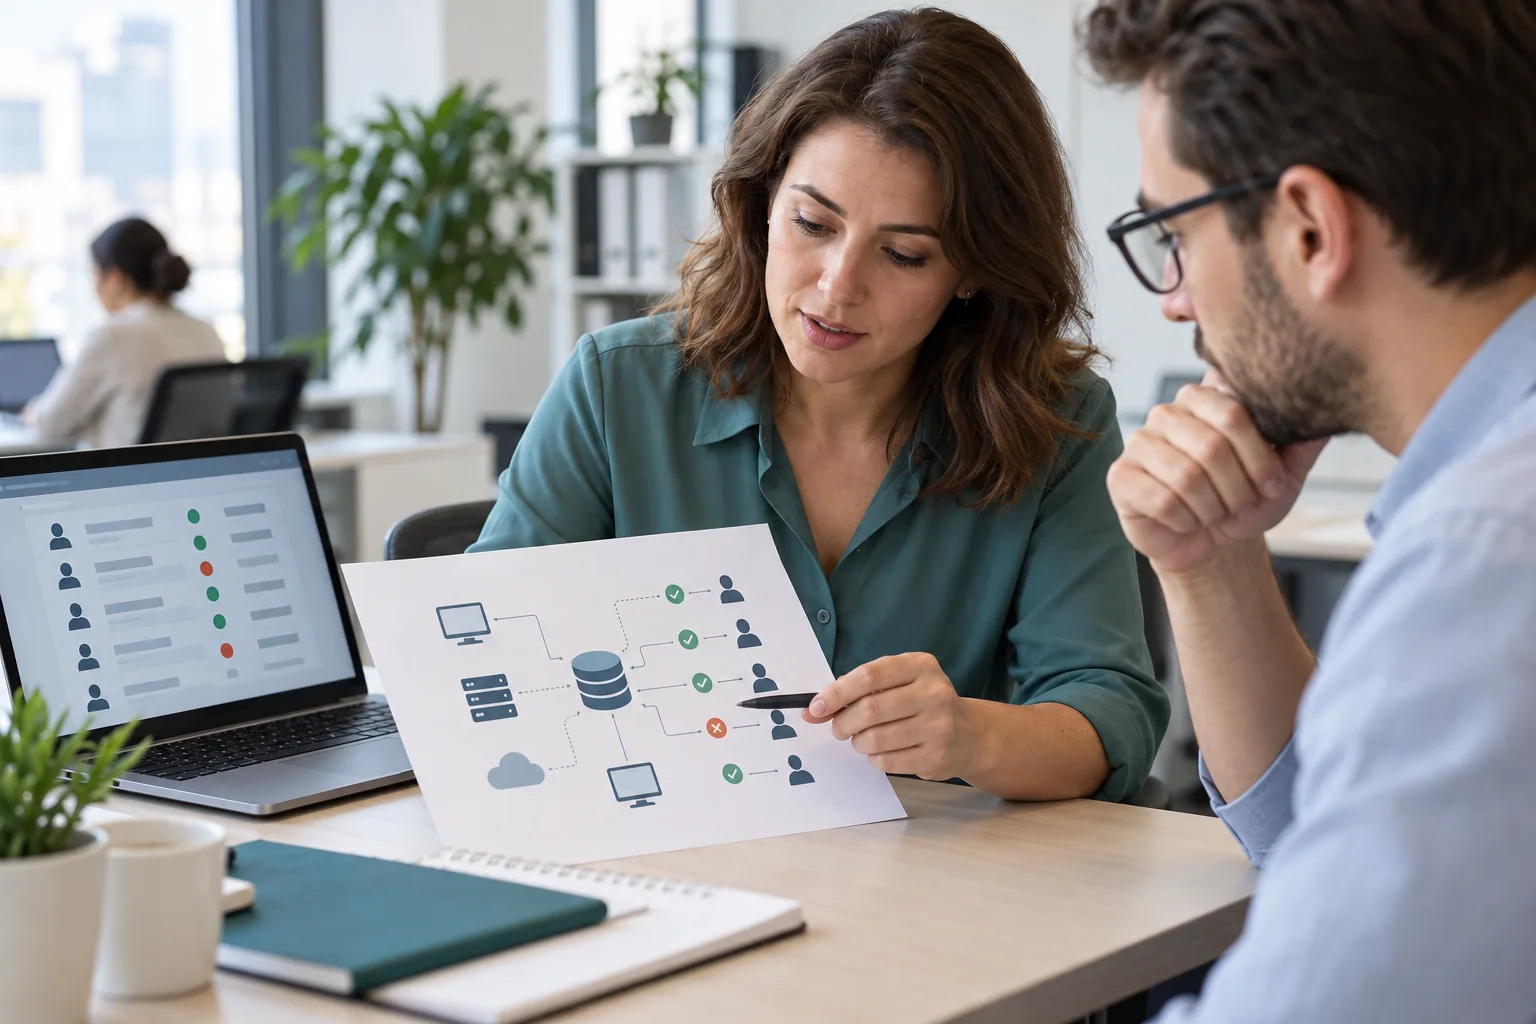
В организации есть документы клиентов, учётные записи сотрудников и несколько рабочих сервисов. Специалист по информационной безопасности выясняет, что может угрожать этим данным и как снизить риски. Для первого знакомства с профессией полезно разобрать такую систему целиком.
Составьте карту данных и ответственных за них
Для самостоятельной пробы придумайте небольшую компанию с общей папкой, почтой и системой записи клиентов. Опишите, какие сведения хранятся в каждом месте, кто ими пользуется и кому принадлежит решение о предоставлении доступа. Внесите в схему внешние сервисы и подрядчиков, если они участвуют в обработке данных.
Карта поможет перейти от общего пожелания «защитить всё» к конкретным вопросам. Что произойдёт при потере доступа к расписанию? Какие документы нельзя передавать посторонним? Кто должен заметить неправильное изменение сведений? Запишите возможные последствия для работы компании. На этом этапе полезно понимать назначение систем и договорённости между людьми, а затем выбирать технические меры.
Свяжите каждую меру с определённой угрозой
В учебном примере бывшему сотруднику оставили доступ к документам, а общая учётная запись мешает понять, кто внёс изменение. Эти ситуации требуют разных решений. Сначала опишите нежелательное событие и его последствия, затем предложите меру и способ проверить её действие. У каждой меры должен быть ответственный за выполнение.
Рассмотрите безопасность на всём пути работы с рисками: управление, выявление рисков, защиту, обнаружение, реагирование и восстановление. Для учебного разбора составьте вопросы по каждому из этих направлений. Обязательные требования конкретной организации нужно определять по её деятельности, данным и применимым нормам.
Проверьте жизненный цикл доступа
Нарисуйте три ситуации: сотрудник пришёл в компанию, сменил обязанности и завершил работу. Для каждой определите, кто согласует доступ, кто его меняет и как подтверждается выполнение. В небольшой учебной таблице укажите роль, доступные данные и разрешённые действия. Так можно обнаружить полномочия, которые сохраняются без рабочей необходимости.
Проверку настроек проводите на собственном учебном стенде с вымышленными документами. Создайте несколько пользователей и сопоставьте фактический доступ с таблицей. Запишите найденное несоответствие понятным языком. Этот результат можно обсудить с преподавателем. На реальной инфраструктуре границы проверки и разрешённые действия заранее согласуют с владельцем: наличие технической возможности ещё не определяет полномочия специалиста.
Продумайте, как заметить событие и организовать ответ
Пусть в учебной компании обнаружили необычное обращение к общей папке. Составьте карточку наблюдения: время, источник сведений, затронутая система и подтверждённые факты. Отдельно запишите предположения. До выяснения обстоятельств полезно сохранять различие между тревожным сигналом и установленным инцидентом.
Затем разберите, кто принимает сообщение, кому передаёт его для анализа и кто согласует действия. Рассматривайте обнаружение, ответ и восстановление вместе с подготовкой и управлением рисками. Для первой пробы достаточно описать обмен информацией и критерии завершения проверки. Важно понимать, как участники узнают о восстановлении работы и какие выводы останутся после разбора.
Выберите направление внутри информационной безопасности
В работе можно сосредоточиться на защите сетей, анализе событий, криптографических средствах или организационных правилах. Сравните обязанности в нескольких интересующих позициях и выпишите повторяющиеся задачи. Техническая база в операционных системах и сетях пригодится для понимания защищаемой среды; глубину подготовки определяет выбранная роль.
Системный администратор занимается эксплуатацией инфраструктуры. В задаче по ИБ дополнительно потребуется объяснить риск, критерий достаточности мер и результат проверки. Обязанности специалистов могут пересекаться, поэтому название должности стоит читать вместе с её содержанием. Выделите несколько задач, которые хотите освоить сначала, и подбирайте программу под этот предметный список.
Что входит в программы на 252 и 512 часов
Переподготовка «Информационная безопасность», 252 академических часа, включает угрозы, принципы защиты и правовые основы. Есть безопасность компьютерных сетей, физического и канального уровней, стандарт 802.1X, электронная подпись и инфраструктура открытых ключей. Также рассматриваются КриптоПро CSP, криптографические методы и безопасность операционных систем.
В программе на 512 часов представлены те же основные направления с другим распределением времени и отдельным разделом о криптопровайдерах. У обеих программ заметный акцент на сетевой и криптографической защите. При выборе уточните используемые версии ПО, устройство учебной среды и порядок проверки заданий. Для поступления в планах указано среднее профессиональное или высшее образование; соответствие вашей подготовки согласуйте до зачисления.
Подготовьте небольшой разбор рисков
Соберите карту данных, таблицу доступов и два описанных сценария угроз. Для каждого покажите последствия, предлагаемую меру и способ проверки. Добавьте карточку учебного события и порядок передачи информации ответственным. Все придуманные условия обозначьте, чтобы читатель видел границы вашего примера.
Попросите специалиста оценить связи между рисками и мерами. Где решение не защищает от названной угрозы? Каких данных не хватает? По замечаниям станет понятнее, что изучать дальше: сети, операционные системы, криптографию или организацию работы. Такой разбор поможет предметно обсудить содержание курса и свои пробелы. Он также учит объяснять защиту через конкретные данные и процессы компании.